
L'auditor, Banca d'Italia o l'ACN richiede 12 mesi di log di accesso. L'esportazione richiede 30 secondi e la catena è verificabile in autonomia.
Catena di hash SHA-256, storage WORM immutabile, dati in UE, verifier open source. 8 framework di conformità inclusi: DORA, GDPR, NIS2, EU AI Act, ISO 27001.
Per i team di engineering e compliance che devono produrre evidenze accettabili da un auditor esterno, non log leggibili soltanto da chi li ha scritti.
import { AuditRails } from '@auditrails/node';

const audit = new AuditRails({ apiKey: 'at_live_...' });

await audit.log({
  action: 'user.login',
  actor_id: 'usr_123',
  resource: 'session',
  metadata: { ip: '192.168.1.1' }
});{
"status": "ok",
"log_id": "01HXYZ...",
"chain_seq": 42,
"hash": "a3f2b8c1..."
}Verifica open source: la catena di hash di ogni export si riverifica in locale con auditrails/verifier (Go, MIT), senza dipendere da noi.
Come funziona
Installazione dell'SDK, registrazione degli eventi, esportazione di evidenze verificabili.
Installate l'SDK
Aggiungete l'SDK al vostro progetto con una singola installazione. Disponibile per Node.js, Python, Go e PHP.
Inviate gli eventi di audit
Una chiamata di funzione registra qualsiasi azione. Arricchimento, concatenamento e conservazione immutabile sono gestiti automaticamente.
Superate l'audit
Dalla dashboard di conformità si ricercano i log, si verifica l'integrità della catena e si esportano i report per i vostri auditor.
A prova di manomissione per costruzione
Ogni log è concatenato crittograficamente al precedente. La simulazione mostra l'effetto a cascata di una singola modifica.
Catena di hash crittografica
Ogni log è collegato al precedente tramite SHA-256. La manomissione di un record interrompe la catena.
user.created
role.assigned
data.exported
user.deleted
Tutto visibile dalla dashboard
Ogni evento verificato in tempo reale sulla catena. Ricerca, esportazione e prova della conformità da un'unica schermata.
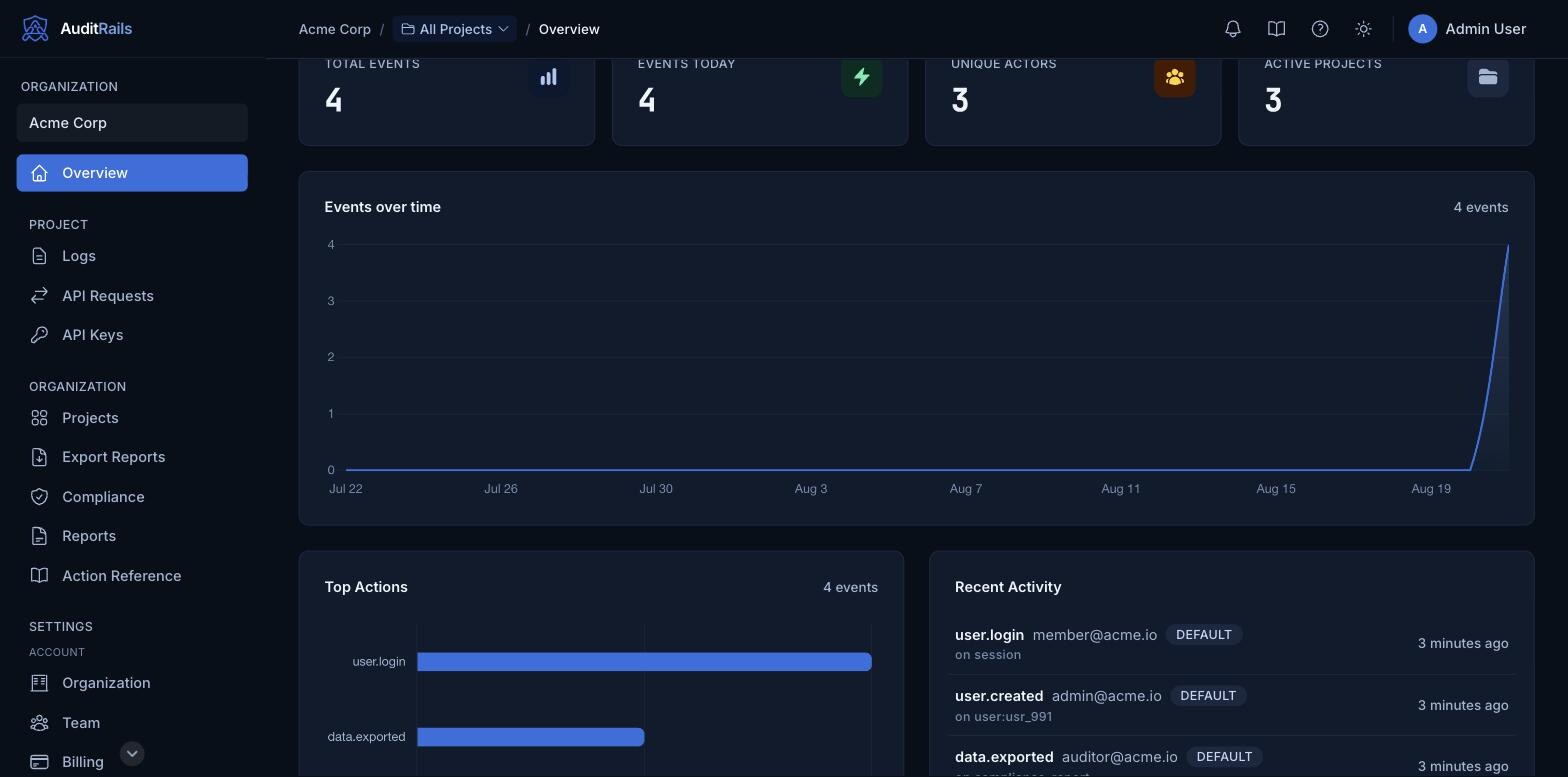
Sei componenti, tutti verificabili.
Concatenamento hash SHA-256. Conservazione WORM con S3 Object Lock. Ricerca in millisecondi con ClickHouse. Isolamento rigoroso per tenant. Una dashboard di conformità utilizzabile direttamente dal vostro auditor. 4 SDK nativi.
Catena di hash
Ogni voce del registro è concatenata crittograficamente alla precedente con SHA-256. La manomissione di un qualsiasi record interrompe la catena ed è immediatamente rilevabile.
Conservazione WORM
I log sono scritti su supporto immutabile write-once-read-many con object lock. Una volta scritti, non possono essere modificati né eliminati.
Ricerca in tempo reale
Ricerca e filtro su milioni di eventi di audit in millisecondi. Ricerca full-text su azioni, attori, risorse e metadati.
Multi-tenancy
Isolamento dei tenant integrato a ogni livello. Ogni API key corrisponde a un tenant. I dati non vengono mai mescolati tra organizzazioni diverse.
Dashboard di conformità
Visibilità in tempo reale sul registro di audit. Verifica della catena, esportazione per l'auditor e controlli di accesso basati sui ruoli, integrati.
4 SDK
Node.js, Python, Go e PHP si installano direttamente da npm, PyPI, il proxy Go e Packagist. L'integrazione richiede cinque righe di codice.
Dove sono i dati
La domanda che arriva per prima da un DPO italiano, quindi la risposta sta qui e non in fondo a una pagina legale.
Regione e fornitori
Lo storage durevole degli audit log è su AWS eu-central-1 (Francoforte, Germania), una scelta esplicita a favore dell'UE su ogni piano. Il livello applicativo e di database gira su infrastruttura self-hosted presso Hetzner, anch'essa in UE. Di AWS usiamo solo S3 e SQS.
Immutabilità e conservazione
S3 Object Lock in modalità Compliance, non Governance: nessuno, inclusi i nostri amministratori e l'account root di AWS, può accorciare un blocco di conservazione o cancellare un log prima della scadenza. La finestra predefinita è di sette anni.
Crittografia
La copia durevole su S3 è cifrata a riposo con AWS KMS (SSE-KMS), e ogni connessione fra i servizi usa TLS.
Backup
Backup notturni di PostgreSQL e Cassandra verso una posizione di storage separata e dedicata. Il ripristino è testato, non solo scriptato: l'ultima prova, del 25 agosto 2026, ha ripristinato entrambi i database confermando una corrispondenza esatta del numero di righe.
Attivate il vostro registro
30 giorni di prova gratuita, senza carta di credito. Il primo evento in produzione richiede poche ore di integrazione.
Nessuna carta di credito richiesta. Disdetta in qualsiasi momento.